Серверы на Ubuntu остаются уязвимыми от CVE-2026-98432
Критическая уязвимость ядра Linux CVE-2026-98432 исправлена в стабильных ядрах, но не у всех дистрибутивов.
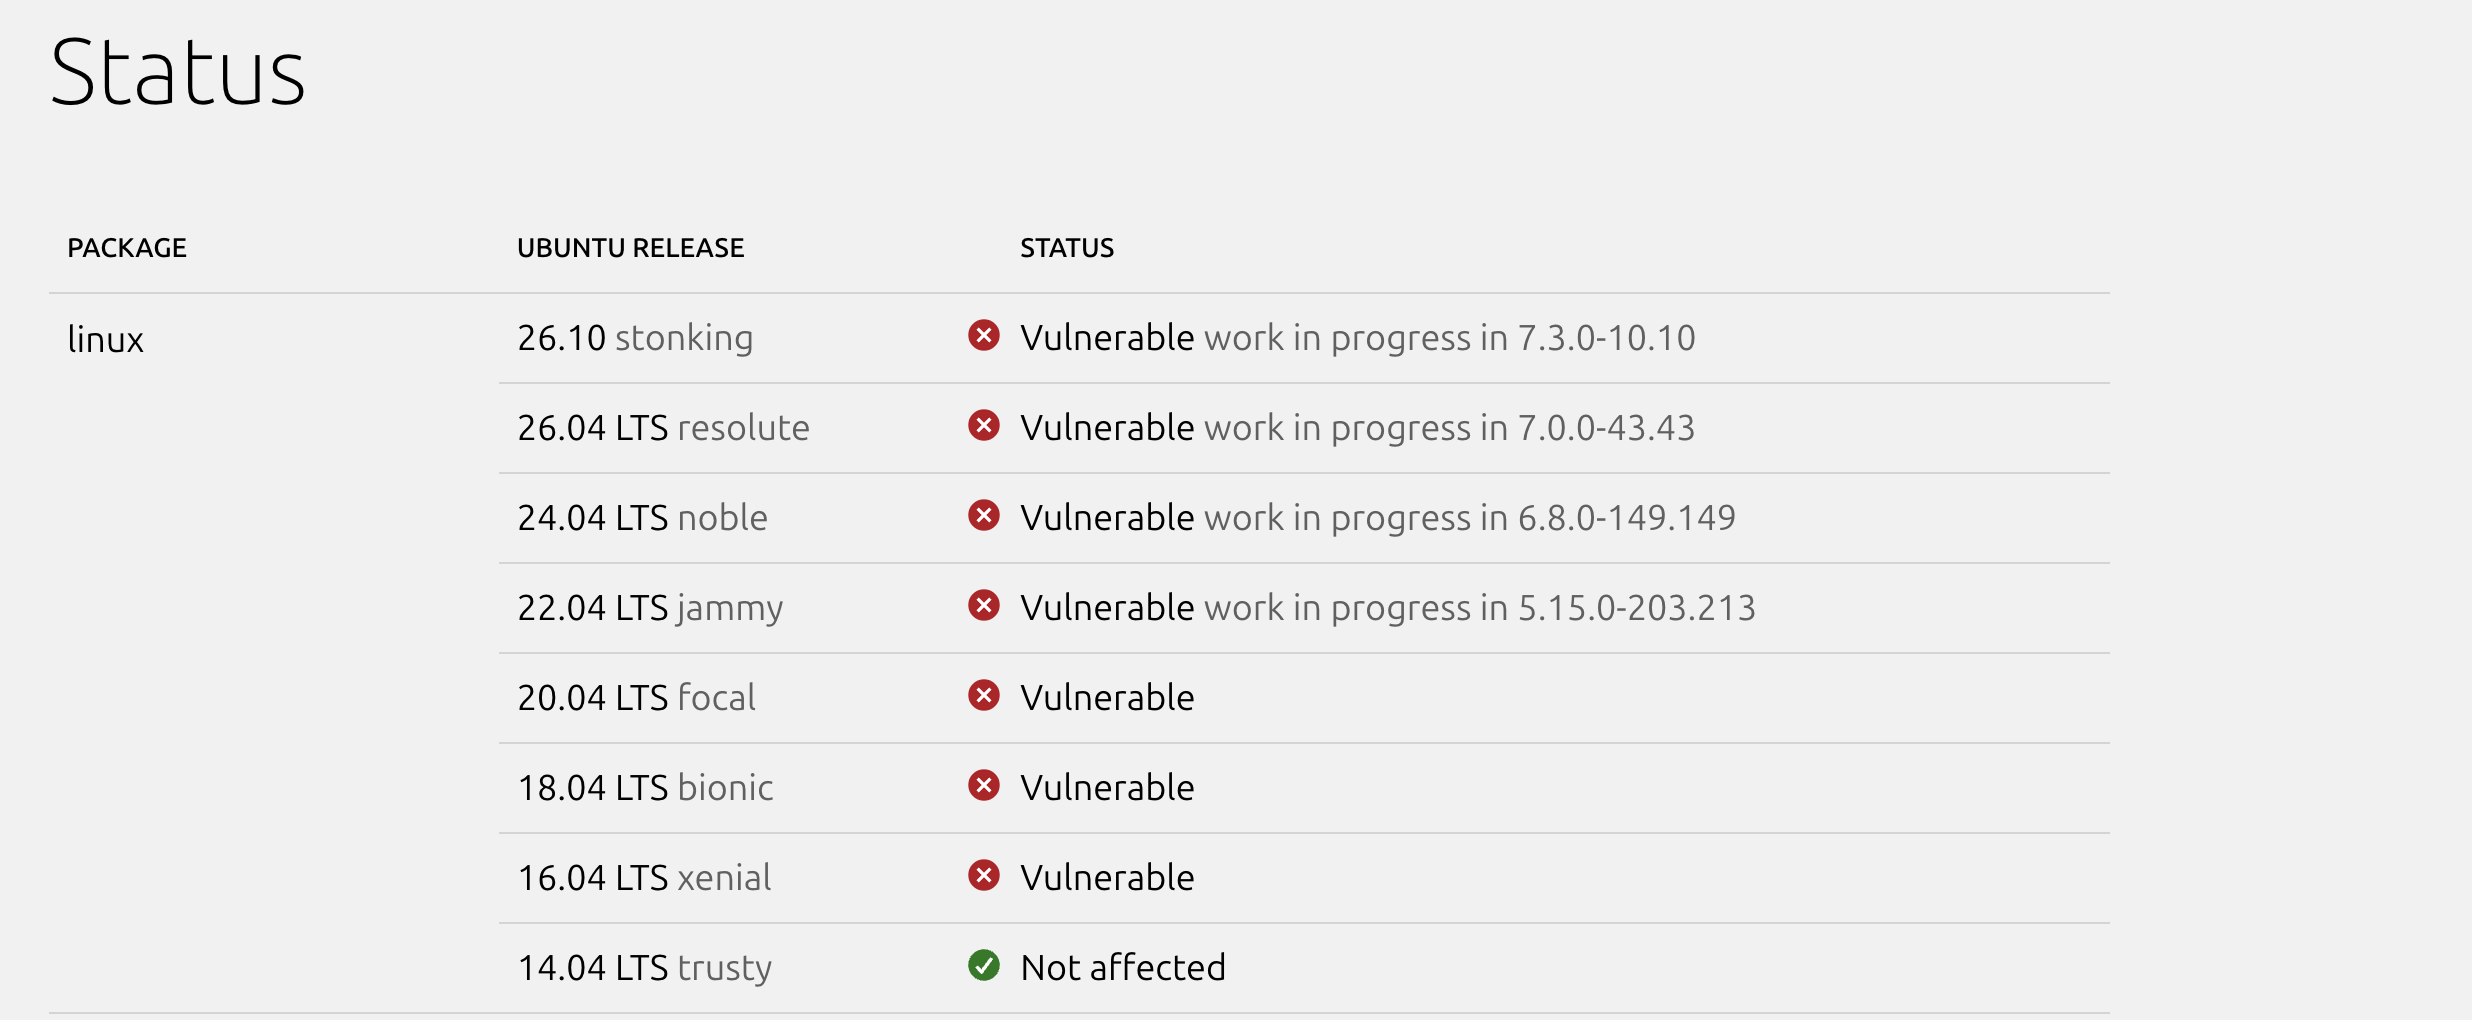
Серверы на дистрибутивах, которые не выпустили исправление, и серверы, где ядро не обновили и не перезагрузили, остаются уязвимыми. Для Ubuntu исправленных ядер пока нет. CVE опубликована 15 октября, статус выпусков указан на странице Ubuntu.1
Что делать?
Debian, RHEL 8 и 10: Можно установить исправленное ядро и перезагрузить сервер. Red Hat прямо указывает, что без перезагрузки обновление не вступает в силу.
Ubuntu: Если у вас Ubuntu нужно следить за страницей Ubuntu и до выхода исправления добавить временное правило nftables
AlmaLinux: Можно установить исправленное ядро из тестового репозитория или дождаться релиза в основной.
Всем: Нужно проверить sysctl net.mptcp.enabled. AlmaLinux отмечает, что у неё MPTCP по умолчанию выключен, а известный эксплойт требует MPTCP-слушателя. Это указано в блоге AlmaLinux.2
Правило отбрасывает входящие IPv4 TCP-пакеты с IP-опциями, то есть со служебными данными, через которые срабатывает ошибка. Red Hat предупреждает, что оно снижает риск, но не закрывает уязвимость, и может помешать нужным сервисам. После обновления ядра правило удаляют. Правило опубликовано в бюллетене Red Hat.3 AlmaLinux добавляет, что его нельзя использовать в сетях с метками CIPSO, которые передаются в IP-опциях. Об этом сказано в блоге AlmaLinux.2
table inet cve_2026_98432 { chain input { type filter hook input priority -310; policy accept; ip protocol tcp ip hdrlength > 5 counter drop } }
Итого, исправления вышли на
Debian 12 и 13: В репозитории security: 6.1.190-1 и 6.12.113-1~deb12u1 для Debian 12, 6.12.113-1 для Debian 13. Версии 6.1.176-1 и 6.12.107-1 помечены как уязвимые. Это указано в трекере Debian.4 -
RHEL 8: Ядро kernel-4.18.0-553.182.1.el8_10, обновление вышло 1 ноября. Оно описано в RHSA-2026:93414.5
RHEL 10: Ядро kernel-6.12.0-211.72.1.el10_2, тоже от 1 ноября. Оно описано в RHSA-2026:93413.6
Исправления нет или оно в тестировании:
Ubuntu: Все поддерживаемые выпуски помечены как уязвимые. Для 22.04, 24.04, 26.04 и 26.10 исправление в работе, для 20.04, 18.04 и 16.04 пометки о работе нет.
Облачные ядра: AWS, Azure, GCP и Oracle для поддерживаемых выпусков тоже «в работе», а ядро для Raspberry Pi значится как уязвимое без такой пометки.
Ubuntu 14.04: не затронута. Это указано на странице Ubuntu.1 - AlmaLinux 8, 9, 10: AlmaLinux не стала ждать RHEL и выложила свои исправленные ядра в тестовый репозиторий: kernel-4.18.0-553.180.2.el8_10, kernel-5.14.0-687.61.2.el9_8 и kernel-6.12.0-211.69.2.el10_2. Об этом пишет AlmaLinux.2
Red Hat оценивает уязвимость в 9,8 из 10 и называет критической. По её описанию, чаще всего результатом является сбой системы или повреждение памяти, а надёжное выполнение кода требует точного контроля над кучей. Это сказано на странице Red Hat.7 Anthropic заявила, что её модель написала эксплойт, дающий root на серверах с MPTCP. Код компания не опубликовала. Об этом напоминает AlmaLinux.2 Подтверждённых атак нет. Об этом пишет BleepingComputer.8
Источники
Интересно обсудить?


Volven Skadadottir
Редактор verärgert